100点中22点:800を超えるウクライナのサイトの検査で分かったこと
自社サービスのSmart Auditが、ウクライナ企業の832サイトを検査した。平均スコアは100点中22点で、86%のサイトでセキュリティのスコアが50を下回っている。何が問題で、どう対処すべきかを解説する。
企業サイトは普通、一度作ればそれきりだ。制作会社に発注し、検収し、代金を払って、そのまま忘れてしまう。思い出すのは、サイトが「落ちた」とき、ホスティング事業者からスパムの警告が届いたとき、あるいはページから妙なものが開くと顧客に知らされたときである。私たちは、サイトが実際にどんな状態にあるのかを調べることにした。
1か月の間に、クラスターのエコシステム内で開発されている自社の検査サービスSmart Auditが、ウクライナ企業のサイトを巡回した。結果は次のとおりである。 平均スコア:100点中22点.
集計方法
Smart Auditは受動的に動作する。公開ページを読み取るだけで、サイトには何も変更を加えず、パスワードの総当たりもしない。スコアは、セキュリティ、検索での可視性、速度、AIエージェントへの対応度の4つで構成される。
分析の対象は 832のユニークドメイン (2026年8月31日〜10月6日)。各ドメインについて、完了した最新の検査結果を採用し、開発元自身のサイトは除外した。
最初に、結論の限界を述べておく。これはウクライナの企業全体を対象とした調査ではなく、当社のサービスで検査したサイトのサンプルである。その中には小規模な企業が多く、671サイトが「サービスとB2B」、126サイトがオンラインショップ、35サイトがメディアに分類される。平均的な企業サイトについてはこの断面は参考になるが、自前のIT部門を持つ大企業には当てはまらない。
全体像
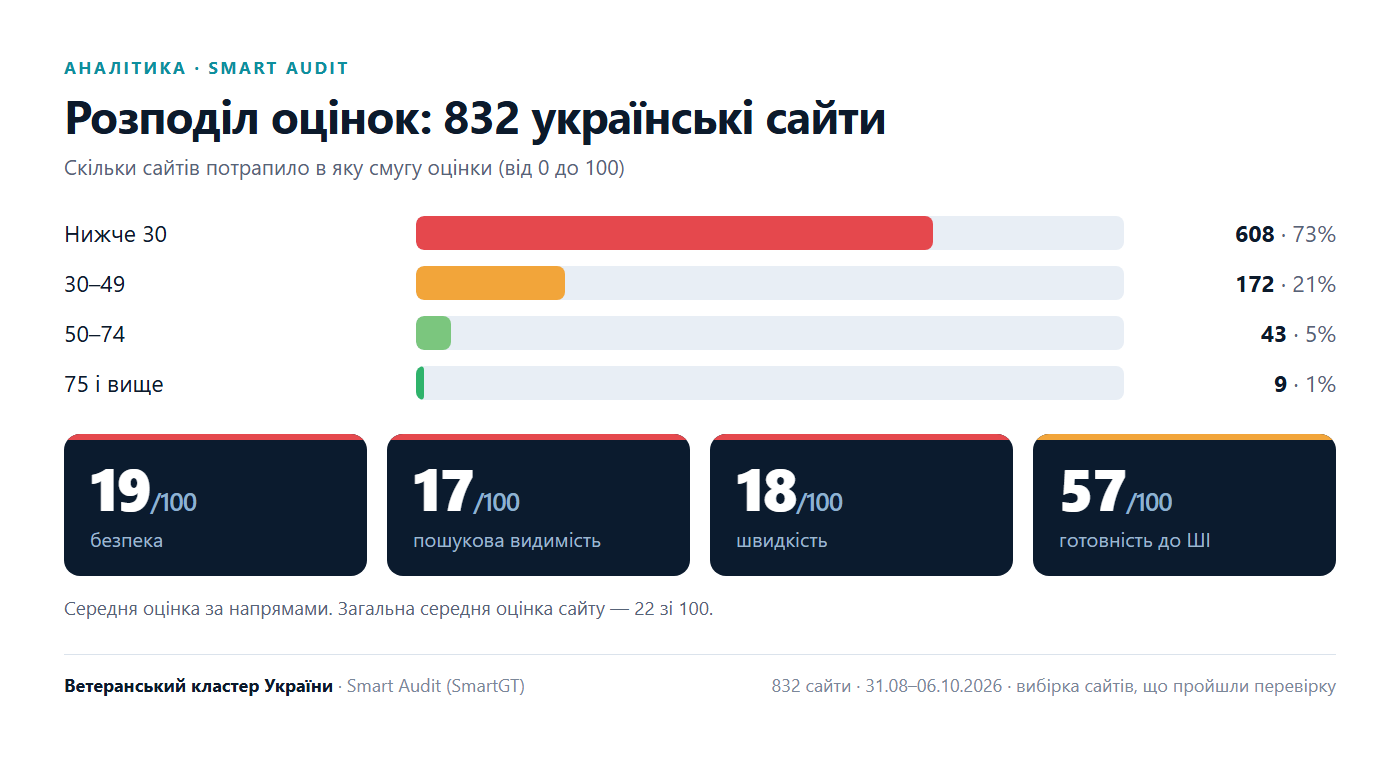
75点以上を獲得したのは832サイト中わずか9サイトだった。
| スコア | サイト数 | 割合 |
|---|---|---|
| 30未満 | 608 | 73% |
| 30–49 | 172 | 21% |
| 50–74 | 43 | 5% |
| 75以上 | 9 | 1% |
| 分野 | 平均スコア |
|---|---|
| セキュリティ | 19 |
| 検索での可視性 | 17 |
| 速度 | 18 |
| AI対応度 | 57 |
AI対応度で最高点が出たからといって、サイトの準備が整っているわけではない。検査が基本的な項目しか対象にしていないためである。最も多く欠けているのは、 llms.txtというファイルだ。これはサイトの内容をAIエージェントに伝えるもので、89%のサイトにはない。セキュリティは最も弱い分野の一つだった: 86%のサイトでスコアが50を下回る.
セキュリティ:無料で有効にできる防御
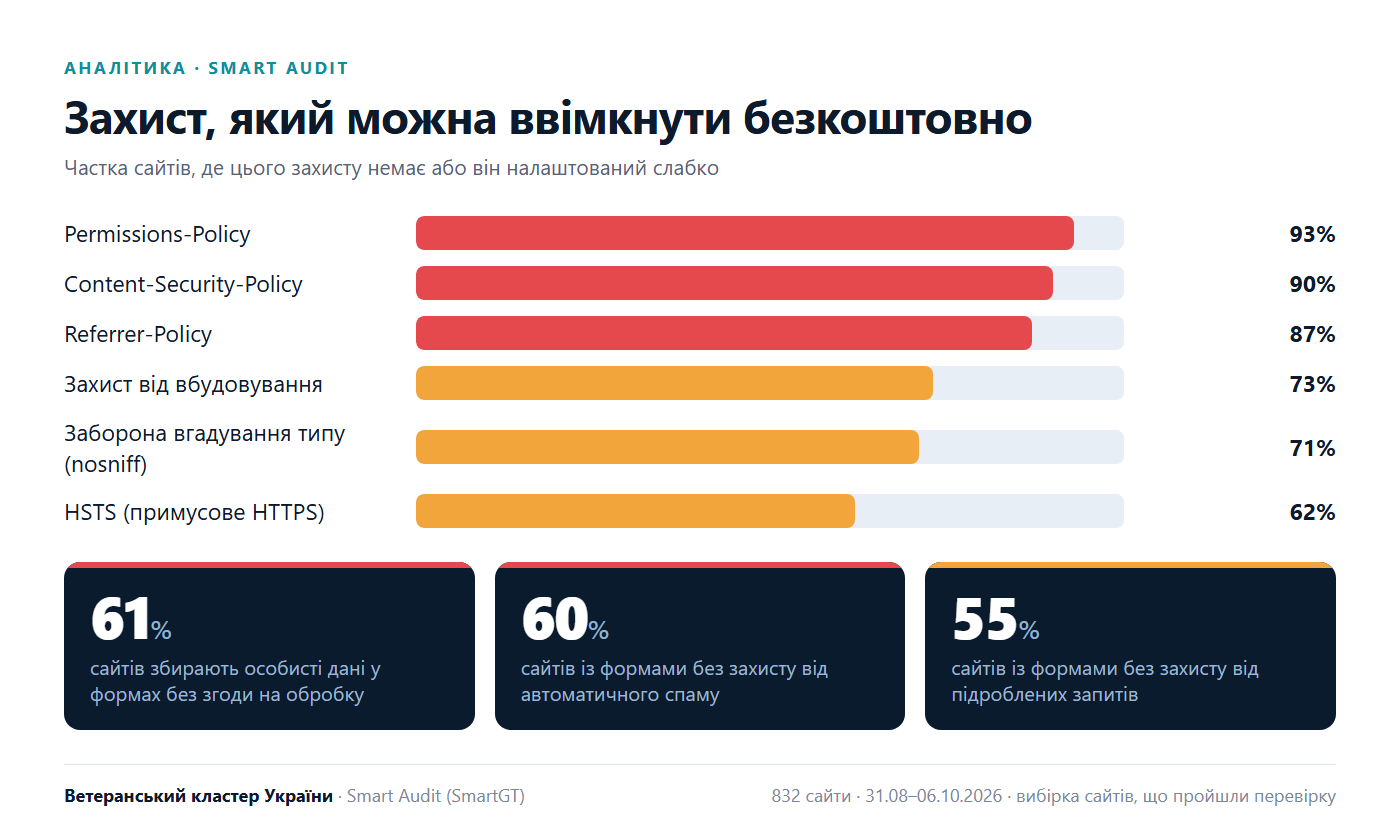
最も多いセキュリティ上の問題は、高度な攻撃を必要としない。サーバーが通知しさえすれば、ブラウザが自動的に適用するはずの設定がないことなのだ。
| 防御機能 | 未設定または設定が不十分なサイト |
|---|---|
| Permissions-Policy(カメラ、マイク、位置情報の制限) | 93% |
| Content-Security-Policy(スクリプトのすり替え対策) | 90% |
| Referrer-Policy(他のページへ移動する際にアドレスとして送られる情報) | 87% |
| 他サイトのページへの埋め込み対策 | 73% |
| ファイル形式の推測の禁止(nosniff) | 71% |
| HSTS(HTTPSの強制) | 62% |
次はフォームである。61%のサイトで、フォームは処理への明確な同意なしに個人データを収集しており、55%では偽造リクエストへの対策が確認されず、さらに60%には自動スパムを防ぐ検証がない。
もっと端的に危険と呼べる問題もある:
- 全体の 37% のサイトで、Cookieが保護フラグなしで設定されている;
- 全体の 28% のサイトで、サーバーがソフトウェアのバージョンを公開しており、さらに 16% のサイトでは、サイト自体がプラットフォームの正確なバージョンを通知しており、既知の脆弱性の特定が容易になる;
- 全体の 19% のサイトで、訪問者がアクセスできてはならない管理用アドレスが公開されている;
- 全体の 9% のサイトで、フォームが個人データをアドレスバー経由で送信している;
- 全体の 4% のサイトで、接続保護用の証明書が存在しないか無効であり、さらに 5% のサイトでは期限切れが間近である。
プラットフォーム:最も深刻なのはどこか
| プラットフォーム | サイト数 | 平均スコア |
|---|---|---|
| WordPress | 201 | 19 |
| OpenCart | 86 | 11 |
| Bitrix | 18 | 12 |
| Next.js | 28 | 33 |
| Drupal | 7 | 30 |
| その他(自社開発を含む) | 474 | 25 |
サイトの種類別では、ショップは 14 点、サービス系サイトは 23点、メディアは 30点。最も結果が悪いのはOpenCartのオンラインショップである。ショップにとっては二重のリスクだ。注文や購入者の個人データを扱っているからである。
また、短絡的な結論には注意を促したい。Drupal、Joomla、Tilda、Wixのサンプルは少数であり、WordPressとの比較は慎重に行う必要がある。当社のデータが示しているのは、「どのプラットフォームが劣っているか」というよりも、問題がどこで最も多く見られるかである。
なぜこうなるのか
問題の多くは所有者の怠慢ではなく、典型的なサイトの置かれた環境にある。
- サイトは他人の部品で組み立てられている。 既製のテーマ、さまざまな作者による十個ほどのプラグイン、権限の区分が曖昧な管理画面。各プラグインは別々のタイミングで更新され、一つでも更新を怠れば、サイト全体に扉を開くことになる。
- 誰もサイトの状態に責任を負っていない。 制作会社は納品して去り、ホスティング事業者はサーバーを提供するがコードには手を触れず、所有者は何を更新すべきか分からない。サイトはいわば誰のものでもない状態になる。
- 侵害は長く気づかれないままになる。 派手な効果を狙ってサイトに侵入する者はまれだ。多くの場合、隠しリンクを仕込み、スパムを送りつけ、フォームのデータを収集する。それが発覚するのは、検索エンジンがすでにドメインへの信頼を下げた後である。
何ができるか
1. 簡単なことから片付ける。 指摘事項の大半は、数行のサーバー設定で解消できる。保護用ヘッダー、ページの説明、画像サイズ、フォームの同意取得などだ。かかるのは数か月ではなく数時間である。
2. 責任者を決める。 サイトがどのバージョンで動いているか、最後のバックアップはいつか、明日脆弱性が見つかったら誰が塞ぐのかを、誰かが把握していなければならない。
3. プラットフォームを見直す。 サイトが何十ものプラグインに支えられていれば、防御はそのすべての作者の規律に左右される。代替策は、セキュリティが基盤に組み込まれ、全員向けに一度のリリースで更新される統合的なシステムである。
私たちがクラスターで選んだのは、まさにこの道である。他社のサイトで問題の規模が判明したとき、自分たちはパートナーに何を提供しているのかという問いが浮かんだ。その答えが Smart CMSである。SmartGTが退役軍人やクラスターの他のパートナーとともに開発している独自のサイト管理システムで、顧客やインキュベーターの参加者に提供している。
当社の分析で最も多く見つかった問題は、このシステムでは最初から解消されている。リクエストごとに固有のコンテンツセキュリティポリシー、ブラウザ機能の制限、HTTPSの強制、埋め込みおよびファイル形式推測の禁止などだ。フォームにはデータ処理への同意があり、入力テキストは悪意のあるコードから除去される。検索向けには専用のモジュールがあり、各ページの説明とタイトル、正規URL、構造化マークアップ、そしてAIエージェント向けの llms.txt ファイルまで揃っている。
これは破られないことの保証ではない。誠実な技術者なら、そのようなことは約束しない。だがそれは、あらゆる防御を自分で設定して覚えておかなければならないサイトと、それらが初期状態で有効になっているサイトの違いである。このプラットフォームは名刺代わりのサイトだけのものではない。企業サイト、カートとオンライン決済を備えたオンラインショップ、マイページ、ニュースメディア、AIコンサルタントが稼働している。すべて一括で更新されるため、新たな脆弱性はすべてのサイトで同時に塞がれる。veterano.mediaやveterano.infoをはじめとするクラスターのサイトは、まさにこの上で動いている。
自社サイトの確認方法
最も簡単なのは、レポートから始めることだ。Smart Auditは無料で、サイトへのアクセス権も不要で、サイトには何も変更を加えない。アドレスを入力すれば、数分で優先度順の問題一覧が届く。低いスコアは宣告ではなく、管理されていないサイトの典型的な状態にすぎない。問題は、それをレポートで知るか、顧客からの連絡で知るかだけである。
私たちは、自分たちが何を扱っているのかを理解するために他社のサイトを調べ始めたが、その結果、問題は構造的なものだと分かった。サイトは手入れが必要なものとは見なされなくなり、一度作ったら終わりの名刺のように扱われている。しかし、それは顧客が申し込みを残し、支払いを行うためのインフラである。私たちはSmart CMSをクラスターのパートナーとともに、セキュリティが有効にするのを覚えておくべきオプションではなく、デフォルトの要件となるように構築した。だが、肝心なのは私たちのプラットフォームではない。悪意のある者が確認する前に、今日、あなた自身のサイトを確認してほしい。
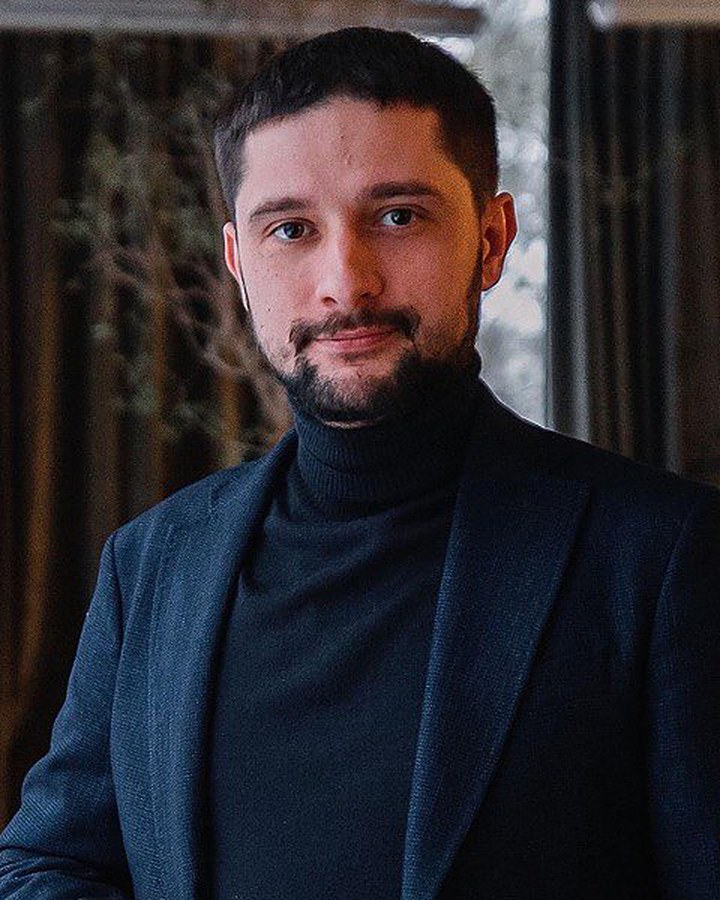
Mykhailo Vasianovych、SmartGT CEO、ウクライナ退役軍人クラスターのAIインキュベーターのコーディネーター、公務員向けAI活用トレーナー。ビジネスプロセスの自動化、AIの統合、Microsoft 365の導入を専門とする。
編集部向け資料
転載には、このページの本文を利用できる。レイアウト済みの版と写真は、個別のファイルとしてダウンロードできる:
- 記事のPDF — 4ページ、428 KB
- 写真1. カバー画像 — 1200×630、352 KB
- 写真2. 832サイトのスコア分布 — インフォグラフィック、63 KB
- 写真3. サイトに欠けている防御 — インフォグラフィック、89 KB
- 写真4. Mykhailo Vasianovych — ポートレート、149 KB
転載の際は、原典(veterano.info)とデータの出典(Smart Audit(SmartGT))を明記されたい。