22 su 100: che cosa ha mostrato la verifica di oltre 800 siti ucraini
Il servizio proprietario Smart Audit ha controllato 832 siti di aziende ucraine. Il punteggio medio è 22 su 100, e la sicurezza nell'86% dei siti è inferiore a 50. Analizziamo che cosa non va e che cosa fare.
Il sito aziendale di solito si fa una volta sola: lo si commissiona a uno studio, lo si accetta, si paga e ci si dimentica. Ce ne si ricorda quando va «giù», quando l'hoster invia un avviso per spam o quando un cliente segnala che dalla pagina si apre qualcosa di strano. Abbiamo deciso di verificare in che stato si trovino davvero i siti.
Nel corso di un mese il servizio di verifica proprietario Smart Audit, sviluppato nell'ecosistema del cluster, ha passato in rassegna i siti delle aziende ucraine. Il risultato: punteggio medio 22 su 100.
Come abbiamo calcolato
Smart Audit lavora in modo passivo: legge soltanto le pagine pubbliche, non modifica nulla sul sito e non indovina le password. Il punteggio si compone di quattro parti: sicurezza, visibilità nei motori di ricerca, velocità e preparazione al lavoro con gli agenti di IA.
L'analisi riguarda 832 domini unici (dal 31 agosto al 6 ottobre 2026). Per ciascun dominio è stato preso l'ultimo controllo completato; i siti dello sviluppatore sono esclusi.
Subito una precisazione sui limiti delle conclusioni. Non si tratta di un sondaggio sull'intero mondo imprenditoriale ucraino, ma di un campione di siti passati attraverso il nostro servizio. Tra questi ci sono molte piccole aziende: 671 siti appartengono al segmento «servizi e B2B», 126 sono negozi online, 35 sono media. Per il sito aziendale medio questo campione è indicativo, per le grandi aziende con team IT propri no.
Il quadro generale
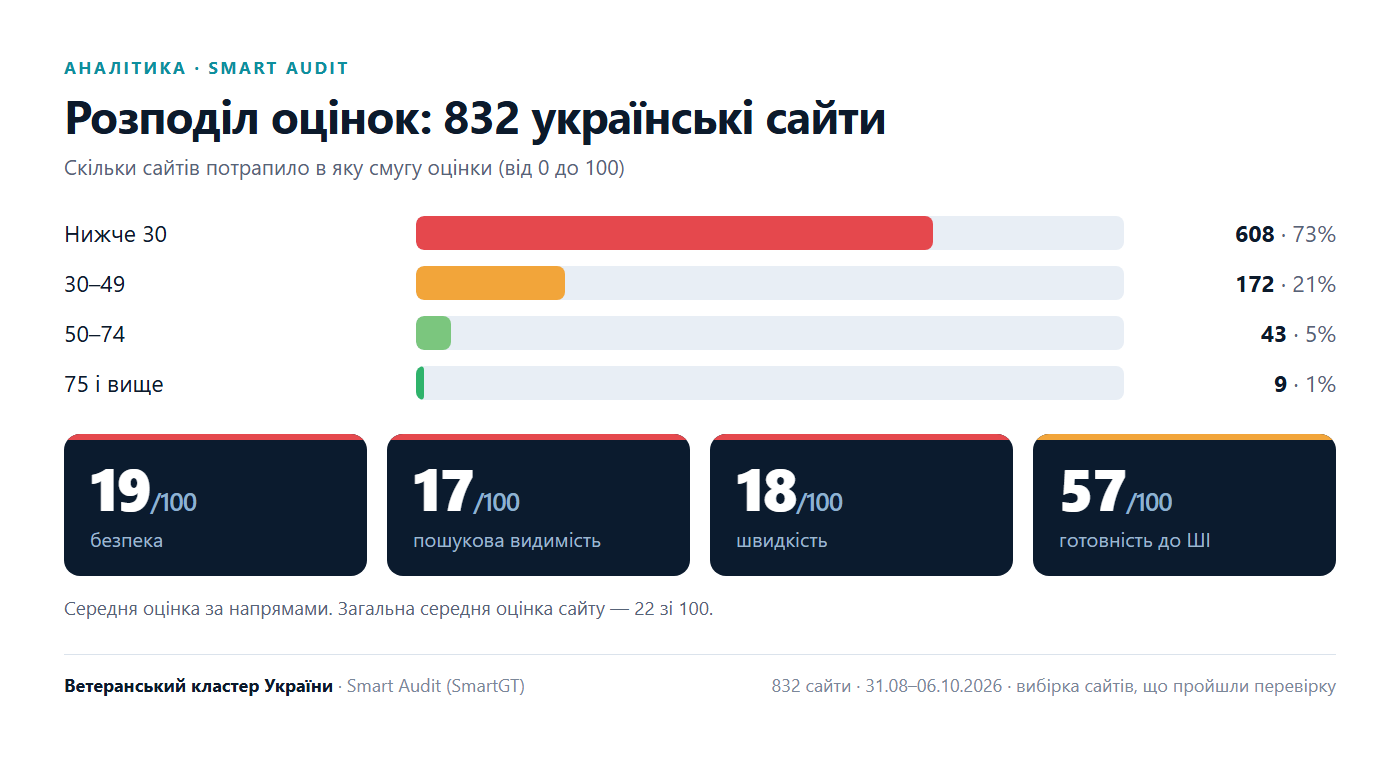
Solo 9 siti su 832 hanno ottenuto 75 punti o più.
| Punteggio | Siti | Quota |
|---|---|---|
| inferiore a 30 | 608 | 73% |
| 30–49 | 172 | 21% |
| 50–74 | 43 | 5% |
| 75 e oltre | 9 | 1% |
| Ambito | Punteggio medio |
|---|---|
| Sicurezza | 19 |
| Visibilità nei motori di ricerca | 17 |
| Velocità | 18 |
| Preparazione all'IA | 57 |
Il punteggio più alto per la preparazione all'IA non significa che i siti siano pronti. È la conseguenza del fatto che il controllo riguarda solo gli aspetti di base. Più spesso manca il file llms.txt, che indica agli agenti di IA che cosa c'è sul sito: manca nell'89% dei siti. La sicurezza è tra gli ambiti più deboli: nel 86% dei siti il suo punteggio è inferiore a 50.
Sicurezza: una protezione che si può attivare gratuitamente
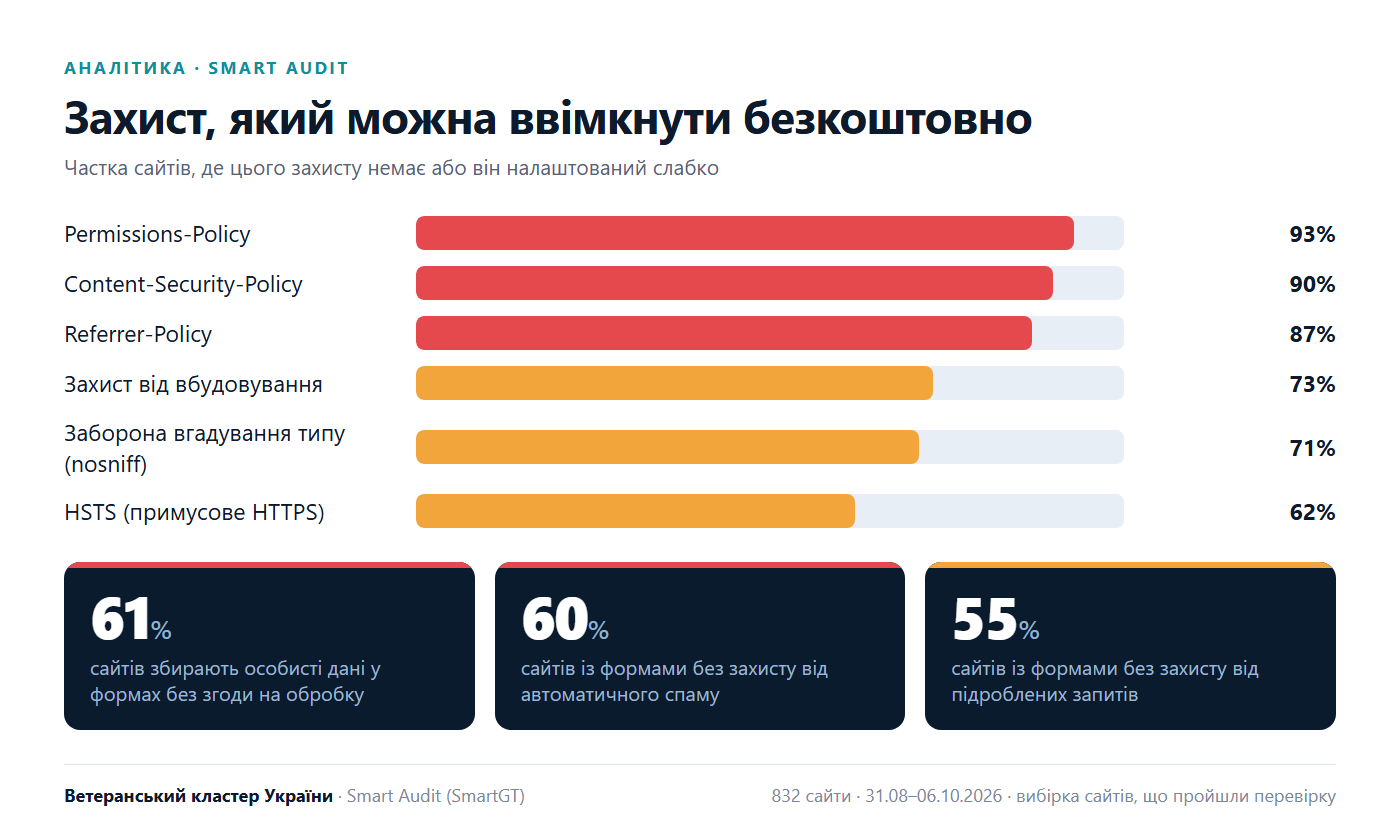
I problemi di sicurezza più diffusi non richiedono attacchi sofisticati. Si tratta dell'assenza di impostazioni che il browser applicherebbe da solo se il server le comunicasse.
| Meccanismo di protezione | Siti che ne sono privi o con una configurazione debole |
|---|---|
| Permissions-Policy (limitazione di fotocamera, microfono, geolocalizzazione) | 93% |
| Content-Security-Policy (protezione dalla sostituzione degli script) | 90% |
| Referrer-Policy (che cosa finisce nell'indirizzo durante il passaggio ad altra pagina) | 87% |
| Protezione dall'incorporamento in pagine altrui | 73% |
| Divieto di indovinare il tipo di file (nosniff) | 71% |
| HSTS (HTTPS forzato) | 62% |
Seguono i moduli. Nel 61% dei siti i moduli raccolgono dati personali senza un esplicito consenso al trattamento, nel 55% non è stata rilevata alcuna protezione dalle richieste contraffatte e, inoltre, nel 60% manca la verifica contro lo spam automatico.
Ci sono anche problemi che è più semplice definire pericolosi:
- nel 37% dei siti i cookie vengono impostati senza flag di protezione;
- nel 28% dei siti il server rivela la versione del proprio software e nel 16% dei siti il sito stesso comunica la versione esatta della piattaforma, il che facilita la scelta di vulnerabilità note;
- nel 19% dei siti sono aperti indirizzi di servizio che non dovrebbero essere accessibili ai visitatori;
- nel 9% dei siti il modulo invia dati personali tramite la barra degli indirizzi;
- nel 4% dei siti il certificato di sicurezza della connessione è assente o non valido e in un altro 5% dei siti sta per scadere.
Piattaforme: dove va peggio
| Piattaforma | Siti | Punteggio medio |
|---|---|---|
| WordPress | 201 | 19 |
| OpenCart | 86 | 11 |
| Bitrix | 18 | 12 |
| Next.js | 28 | 33 |
| Drupal | 7 | 30 |
| Altre, comprese le soluzioni proprietarie | 474 | 25 |
Per tipo di sito: i negozi ottengono 14 punti, i siti di servizi — 23, media — 30. Il risultato peggiore è quello dei negozi online su OpenCart. Per un negozio è un rischio doppio: qui si elaborano ordini e dati personali degli acquirenti.
Mettiamo inoltre in guardia da conclusioni affrettate: il campione relativo a Drupal, Joomla, Tilda o Wix è esiguo, quindi il confronto con WordPress va fatto con cautela. I nostri dati mostrano piuttosto dove i problemi sono più diffusi che «quale piattaforma sia peggiore».
Perché succede
Nella maggior parte dei casi il problema non sta nella negligenza del proprietario, ma in come è strutturata la vita di un sito tipico.
- Il sito è assemblato con pezzi altrui. Un tema già pronto, una decina di plugin di autori diversi e un pannello di amministrazione con una ripartizione dei diritti poco chiara. Ogni plugin si aggiorna per conto suo, e uno solo trascurato apre la porta a tutto il sito.
- Nessuno è responsabile dello stato del sito. Lo studio ha consegnato il progetto e se n'è andato, l'hoster fornisce il server ma non tocca il codice, il proprietario non sa che cosa esattamente aggiornare. Il sito è come se non fosse di nessuno.
- La violazione resta a lungo inosservata. Raramente qualcuno viola un sito per un effetto clamoroso. Più spesso si inseriscono link nascosti, si inviano spam, si raccolgono i dati dei moduli. Lo si scopre quando i motori di ricerca hanno già abbassato la fiducia nel dominio.
Cosa si può fare
1. Chiudere le cose semplici. La parte del leone dei problemi emersi si risolve con poche righe di impostazioni del server: intestazioni di protezione, descrizioni delle pagine, dimensioni delle immagini, consenso nei moduli. Sono ore, non mesi.
2. Individuare un responsabile. Qualcuno deve sapere su quale versione funziona il sito, quando è stato fatto l'ultimo backup e chi chiuderà una vulnerabilità se dovesse comparire domani.
3. Riesaminare la piattaforma. Se il sito si regge su decine di plugin, la protezione dipende dalla disciplina di tutti i loro autori. L'alternativa è un sistema integrato, in cui la sicurezza è incorporata nelle fondamenta e viene aggiornata con un unico rilascio per tutti.
È la strada che abbiamo scelto nel cluster. Quando abbiamo scoperto la portata del problema sui siti altrui, ci siamo chiesti che cosa proponiamo noi ai partner. La risposta è stata Smart CMS: un sistema proprietario di gestione dei siti, che SmartGT sviluppa insieme ai veterani e agli altri partner del cluster e mette a disposizione di clienti e partecipanti dell'incubatore.
I risultati più frequenti della nostra analisi vi sono già risolti di serie: una politica di sicurezza dei contenuti unica per ogni richiesta, la limitazione delle funzionalità del browser, HTTPS forzato, il divieto di incorporamento e di indovinare il tipo di file. I moduli contengono il consenso al trattamento dei dati e il testo in ingresso viene ripulito dal codice dannoso. Per la ricerca c'è un modulo dedicato: descrizione e titolo di ogni pagina, indirizzi canonici, markup strutturato, nonché il file llms.txt per gli agenti di IA.
Non è una garanzia di inviolabilità: nessun ingegnere onesto la promette. Ma è la differenza tra un sito in cui ogni protezione va configurata e ricordata e un sito in cui sono attive per impostazione predefinita. La piattaforma non è adatta solo ai siti vetrina: ci funzionano siti aziendali, negozi online con carrello e pagamento online, aree personali, testate giornalistiche e un consulente di IA. Tutto si aggiorna in modo centralizzato, quindi una nuova vulnerabilità viene chiusa per tutti i siti contemporaneamente. I siti del cluster, tra cui veterano.media e veterano.info, funzionano proprio su di essa.
Come controllare il proprio sito
Il modo più semplice è partire dal report. Smart Audit è gratuito, non richiede l'accesso al sito e non vi cambia nulla: inserite l'indirizzo e in pochi minuti riceverete l'elenco dei problemi per priorità. Un punteggio basso non è una condanna, ma lo stato tipico di un sito privo di sorveglianza. La questione è solo se lo scoprirete dal report o da una lettera di un cliente.
Abbiamo iniziato a controllare i siti altrui per capire con cosa lavoriamo noi stessi, e ne è emerso che il problema è sistemico. Il sito non viene più percepito come qualcosa che richiede manutenzione, ma viene trattato come un biglietto da visita fatto una volta per tutte. Eppure è l'infrastruttura attraverso cui i clienti lasciano richieste e pagano. Abbiamo costruito Smart CMS insieme ai partner del cluster in modo che la sicurezza fosse un requisito predefinito, e non un'opzione da ricordarsi di attivare. Ma la cosa principale non riguarda la nostra piattaforma. Controllate oggi il vostro sito, prima che lo faccia un malintenzionato al posto vostro.
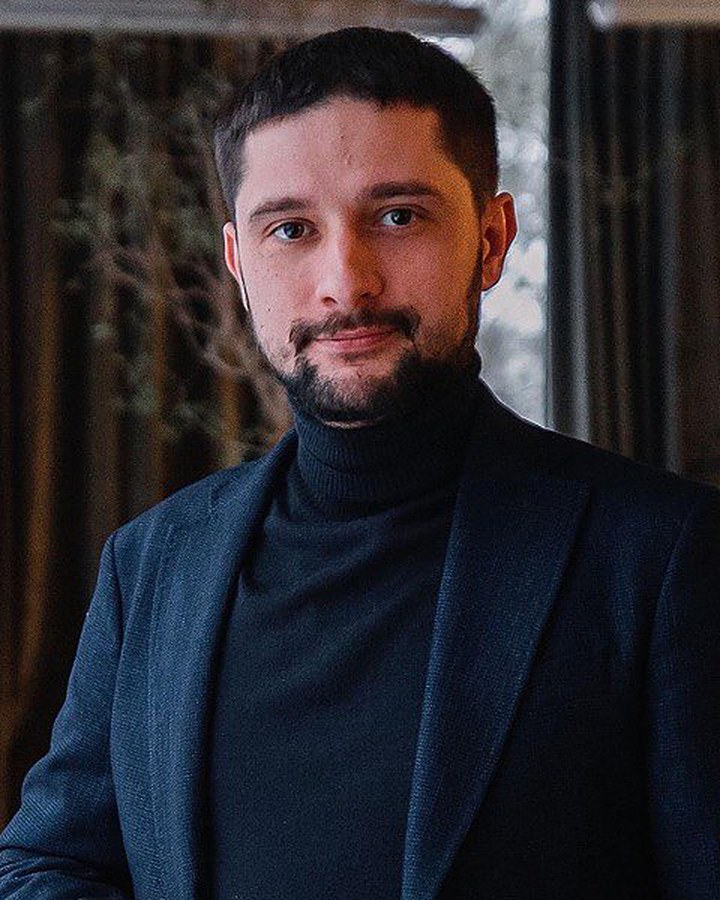
Mykhailo Vasianovych, CEO di SmartGT, coordinatore dell'incubatore di IA del Cluster dei veterani dell'Ucraina, formatore sull'uso dell'intelligenza artificiale per i funzionari pubblici. Si specializza nell'automazione dei processi aziendali, nell'integrazione dell'IA e nell'implementazione di Microsoft 365.
Materiali per le redazioni
Per la ripubblicazione il testo si può prendere da questa pagina. La versione impaginata e le foto sono disponibili per il download come file separati:
- Articolo in PDF — 4 pagine, 428 KB
- Foto 1. Scheda di copertina — 1200×630, 352 KB
- Foto 2. Distribuzione dei punteggi di 832 siti — infografica, 63 KB
- Foto 3. Le protezioni assenti dai siti — infografica, 89 KB
- Foto 4. Mykhailo Vasianovych — ritratto, 149 KB
In caso di ripubblicazione si prega di indicare la fonte originale — veterano.info — e la fonte dei dati: Smart Audit (SmartGT).